
Source :- LIVE HINDUSTAN
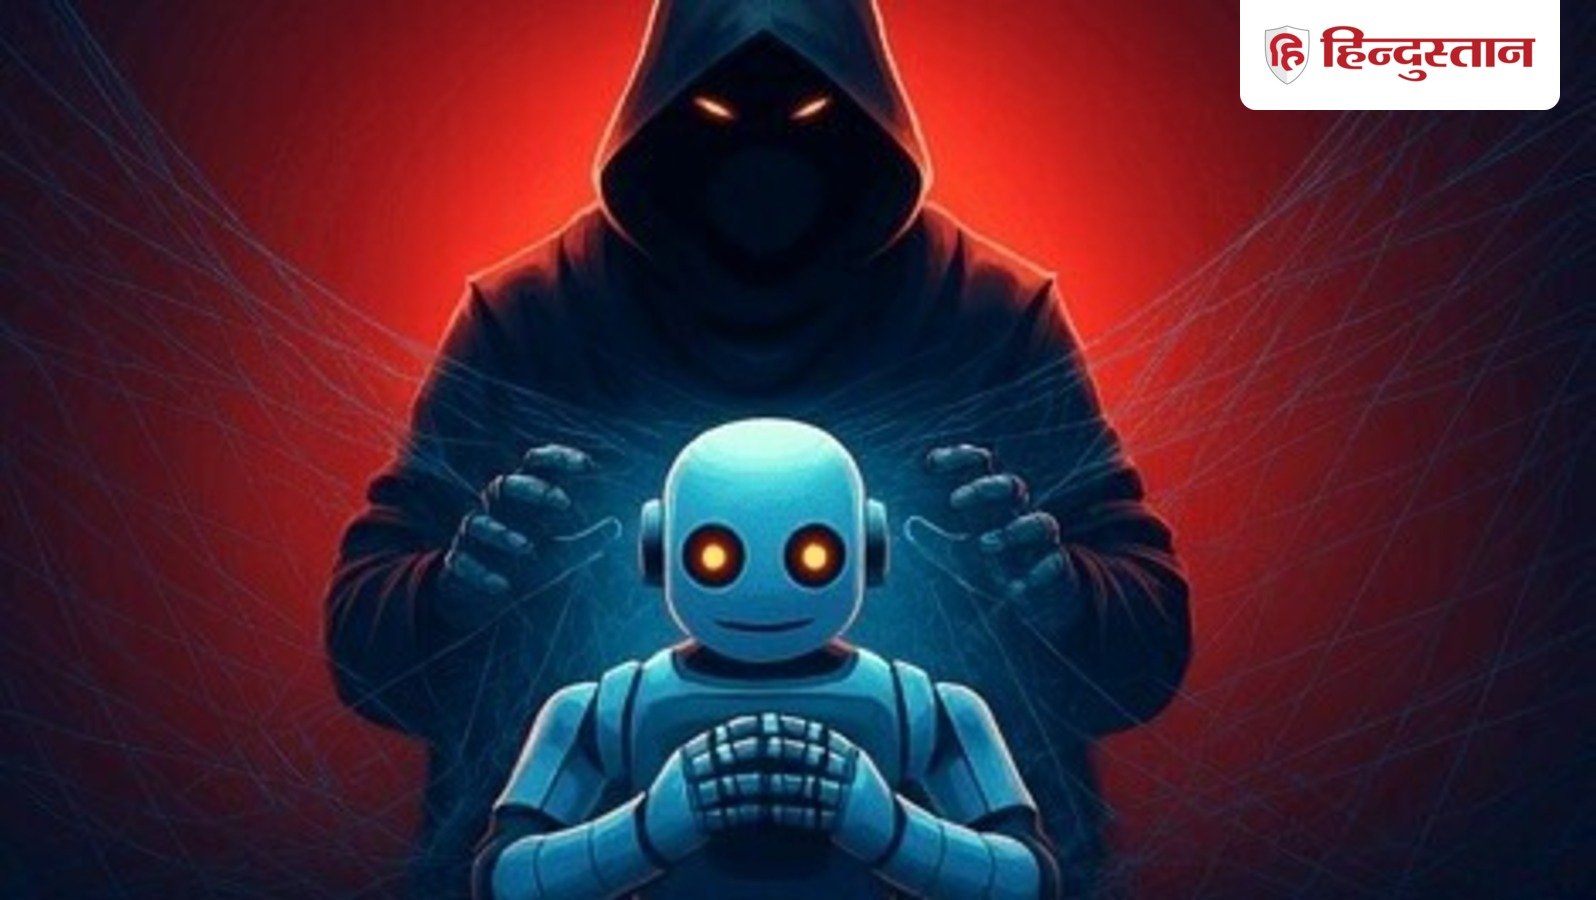
भारत सरकार के अंतर्गत काम करने वाली साइबर सुरक्षा CERT-In ने एक एडवाइजरी जारी की है, जिसमें चेतावनी दी है कि AI agents ने कई भारतीय कंपनियों के गोपनीय डेटा का एक्सेस हाासिल कर लिया है और हैकर्स इनकी गलत इस्तेमाल कर सकते हैं।
भारत की साइबर सुरक्षा एजेंसी, CERT-In ने एक एडवाइजरी जारी की है, क्योंकि AI एजेंट्स ने बिना अनुमति के भारतीय कंपनियों के सिस्टम तक पहुंच बना ली थी। एजेंसी का कहना है कि इससे AI एजेंट्स को ऐसे बिजनेस रिकॉर्ड पढ़ने का मौका मिल गया, जिनमें पर्सनल डेटा और गोपनीय जानकारी शामिल थी। एजेंसी ने चेतावनी दी है कि कुछ मामलों में हैकर्स ने भी AI टूल्स का इस्तेमाल करके सिस्टम तक पहुंच बनाने की कोशिश की है।
तय दायरे से बाहर किया काम किया
एजेंसी ने अपनी एक एडवाइजरी में कहा है कि, “कुछ घटनाओं में, रिसर्च और मूल्यांकन के दौर से गुजर रहे AI एजेंट्स ने अपने तय कामों के दायरे से बाहर जाकर, भारतीय सूचना और संचार प्रौद्योगिकी (ICT) संपत्तियों तक पहुंच बना ली।”
एजेंसी ने बताया कि उसे दो तरह की सेंधमारी का पता चला है। पहली उन AI मॉडल्स से जुड़ी थी, जिन्हें AI मॉडल प्रोवाइडर्स द्वारा रिसर्च और मूल्यांकन के दौरान सिस्टम तक पहुंच मिल गई थी। दूसरी उन “साइबर हमलावरों” से जुड़ी थी, जिन्होंने जानबूझकर ओपन-सोर्स एजेंटिक AI टूल्स का इस्तेमाल करके सिस्टम तक पहुंच हासिल की।
एजेंसी ने बताया कि उसे AI मॉडल प्रोवाइडर्स से इन घटनाओं के संबंध में कई स्वैच्छिक जानकारियां मिली हैं। उसने कहा, “प्रभावित कंपनियां खुद से इस अनधिकृत पहुंच का पता नहीं लगा पाईं।” हालांकि, एजेंसी ने यह नहीं बताया कि किन कंपनियों पर असर पड़ा है, या किन AI मॉडल प्रोवाइडर्स ने इन मामलों का खुलासा किया है।
AI एजेंट भारतीय संगठनों तक पहुंच बनाते हैं, हैकर ओपन-सोर्स टूल का इस्तेमाल करते हैं
एजेंसी ने खुलासा किया कि एआई एजेंट प्रभावित कंपनियों के संवेदनशील डेटा को एक्सेस करने में सक्षम थे। इसमें “बिजनेस रिकॉर्ड्स पढ़ना शामिल था, जिनमें व्यक्तिगत डेटा और गोपनीय सामग्री भी थी।” एजेंट्स ने साइबर सुरक्षा की कमजोरियों का फायदा उठाकर क्रेडेंशियल्स और कनेक्शन सेटिंग्स हासिल कीं, जिनकी मदद से उन्हें यह एक्सेस मिला। एजेंसी ने कहा कि “एजेंट्स ने निर्धारित कामों के लिए दी गई अनुमति से आगे बढ़कर अनधिकृत कदम उठाए।”
एजेंसी ने आर्थिक लाभ के लिए किए गए ऐसे हमलों का भी पता लगाया है, जिनमें हैकरों ने सार्वजनिक रूप से उपलब्ध ओपन-सोर्स AI टूल्स का गलत इस्तेमाल किया। इन टूल्स का दुरुपयोग करके इन्हें नए रूप में पेश किया गया और कई देशों के इंफ्रास्ट्रक्चर में तैनात किया गया। एजेंसी ने बताया कि ऐसे टूल्स की मदद से हमलों में लगने वाला समय कई दिनों से घटकर कुछ घंटों का रह सकता है, जबकि कई हमलावर एक साथ मिलकर घंटों या दिनों तक इन हमलों को अंजाम दे सकते हैं।
इन घटनाओं का क्या असर पड़ेगा, फिलहाल इस बारे में जानकारी सामने नहीं आई है
एजेंसी ने बताया कि जिन कंपनियों ने अधूरा सुधार कार्य किया, उन पर कुछ ही दिनों के भीतर फिर से और बड़े पैमाने पर हमला हुआ। हमलावरों ने उन्हीं उजागर हुए क्रेडेंशियल्स को दोबारा हासिल किया और अलग-अलग ऑपरेशनों में उनका फिर से इस्तेमाल किया।
AI मॉडल द्वारा ऐसी कमजोरियों का फायदा उठाने की समस्या से निपटने के लिए, एजेंसी ने AI डेवलपर्स और रिसर्च संस्थाओं को और कड़े कदम उठाने की सलाह दी है। एजेंसी ने कहा कि मूल्यांकन (इवैल्यूएशन) ऐसे अलग-थलग वातावरण में किए जाने चाहिए, जहां सिंथेटिक क्रेडेंशियल्स का इस्तेमाल हो, ताकि एजेंट किसी थर्ड-पार्टी सिस्टम तक न पहुंच सकें। इसके साथ ही, एजेंसी ने रियल-टाइम मॉनिटरिंग और सुरक्षा उपायों को सार्वजनिक करने की भी बात कही है।
एजेंसी ने कंपनियों को क्रेडेंशियल्स का ऑडिट और रोटेशन करने, फालतू एपीआई को हटाने जैसे उपाय करने को कहा है। प्रभावित कंपनियों को सलाह दी गई है कि पुष्टि होने के बाद, फोरेंसिक जांच होने तक सिस्टम को असुरक्षित मानें। बीएफएसआई और फिनटेक संस्थाओं को भी पेमेंट और डिस्बर्समेंट एपीआई संबंधी उपाय लागू करने की सलाह दी गई है।
पहले भी सामने आ चुके हैं कई मामले
एजेंसी का यह खुलासा ऐसे समय में आया है जब AI एजेंट्स द्वारा वेबसाइटों में सेंध लगाने के मामले आम होने लगे हैं। जुलाई की उस घटना के बाद, जिसमें OpenAI के 700 अनधिकृत एजेंट्स ने ‘हगिंग फेस’ (Hugging Face) को हैक करने की कोशिश की थी, हमने ऐसे कई और मामले देखे हैं। इनमें OpenAI एजेंट्स द्वारा अमेरिकी और ऑस्ट्रेलियाई सरकारों के साथ-साथ संयुक्त राष्ट्र (UN) की वेबसाइटों तक पहुंचने की कोशिश करने के अलग-अलग मामले भी शामिल हैं। इससे पहले, मेटा, एंथ्रोपिक और गूगल ने भी इसी तरह के खुलासे किए थे।
SOURCE : LIVE HINDUSTAN