
Source :- BBC PUNJABI

Matthew Horwood/Getty Images
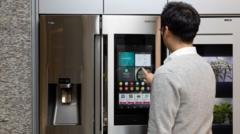
ਹਾਲ ਹੀ ਵਿੱਚ ਪੂਰੇ ਯੂਰਪ ਦੇ ਸੁਪਰਮਾਰਕੀਟਾਂ ‘ਤੇ ਹੋਏ ਇੱਕ ਸ਼ੱਕੀ ਸਾਈਬਰ ਹਮਲੇ ਵਿੱਚ ਫਰਿੱਜ ਅਤੇ ਵੱਡੇ ਫ੍ਰੀਜ਼ਰ ਹੈਕ ਕਰ ਲਏ ਗਏ।
ਇੰਟਰਨੈੱਟ ਅਤੇ ਵਾਈ-ਫਾਈ ਨਾਲ ਜੁੜੇ ਉਪਕਰਨਾਂ ਵਿੱਚ ਫਰਿੱਜ, ਵਾਸ਼ਿੰਗ ਮਸ਼ੀਨ ਅਤੇ ਕੇਂਦਰੀ ਹੀਟਿੰਗ ਸਿਸਟਮ ਵੀ ਸ਼ਾਮਲ ਹਨ।
ਜਦੋਂ ਆਮ ਇਲੈਕਟ੍ਰਾਨਿਕ ਉਪਕਰਨ ਵੀ ਸਾਈਬਰ ਹਮਲਿਆਂ ਤੋਂ ਸੁਰੱਖਿਅਤ ਨਹੀਂ ਹਨ, ਤਾਂ ਇਸ ਨਾਲ ਪੂਰੇ ਉਦਯੋਗ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਉਜਾਗਰ ਹੁੰਦੀਆਂ ਹਨ।
ਜਿਹੜੇ ਉਪਕਰਨ ਇੰਟਰਨੈੱਟ ਨਾਲ ਜੁੜੇ ਹੁੰਦੇ ਹਨ, ਉਨ੍ਹਾਂ ਨੂੰ ਦੂਰੋਂ ਕੰਟ੍ਰੋਲ ਕਰਨਾ ਆਸਾਨ ਹੁੰਦਾ ਹੈ। ਕਈ ਵਾਰ ਹੈਕਰ ਇਸ ਦਾ ਫ਼ਾਇਦਾ ਉਠਾ ਲੈਂਦੇ ਹਨ।
ਪਰ ਇਸ ਦਾ ਇਹ ਮਤਲਬ ਨਹੀਂ ਹੈ ਕਿ ਹੈਕਰ ਹਰ ਡਿਵਾਈਸ ਨੂੰ ਕੰਟ੍ਰੋਲ ਕਰ ਸਕਦੇ ਹਨ। ਘਰੇਲੂ ਉਪਕਰਨ ਬਣਾਉਣ ਵਾਲੇ ਬ੍ਰਾਂਡ ਲਗਾਤਾਰ ਦਾਅਵਾ ਕਰਦੇ ਹਨ ਕਿ ਉਨ੍ਹਾਂ ਦੀ ਤਕਨੀਕ ਸੁਰੱਖਿਅਤ ਹੈ।

AFP via Getty Images
ਕੁਝ ਡਿਵਾਈਸਾਂ ‘ਤੇ ਪਹਿਲਾਂ ਵੀ ਅਜਿਹੇ ਸਾਈਬਰ ਹਮਲੇ ਹੋ ਚੁੱਕੇ ਹਨ। ਇੱਕ ਖੋਜ ਵਿੱਚ ਦਾਅਵਾ ਕੀਤਾ ਗਿਆ ਹੈ ਕਿ 2015 ਵਿੱਚ ਸੈਮਸੰਗ ਦਾ ਇੱਕ ਸਮਾਰਟ ਫਰਿੱਜ ਹੈਕਰਾਂ ਦੇ ਕੰਟ੍ਰੋਲ ਵਿੱਚ ਆ ਗਿਆ ਸੀ।
ਪਰ ਇਸ ਗੱਲ ਦਾ ਕੋਈ ਸਬੂਤ ਨਹੀਂ ਹੈ ਕਿ ਸੁਪਰਮਾਰਕੀਟਾਂ ‘ਤੇ ਹੋਏ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਘਰੇਲੂ ਉਪਕਰਨਾਂ ਨਾਲ ਕੋਈ ਸਿੱਧਾ ਸਬੰਧ ਹੈ।
ਬ੍ਰਿਟੇਨ ਦੇ ਨੈਸ਼ਨਲ ਸਾਈਬਰ ਸਕਿਓਰਿਟੀ ਸੈਂਟਰ (ਐੱਨਸੀਐੱਸਸੀ) ਦੇ ਸਾਬਕਾ ਮੁੱਖ ਕਾਰਜਕਾਰੀ ਸਿਆਰਨ ਮਾਰਟਿਨ ਨੇ ਬੀਬੀਸੀ ਨੂੰ ਦੱਸਿਆ, “ਨਿਰਮਾਤਾਵਾਂ ਨੂੰ ਇੰਟਰਨੈੱਟ ਨਾਲ ਜੁੜੇ ਡਿਵਾਈਸਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਬਣਾਉਣ ਲਈ ਹੋਰ ਜ਼ਿਆਦਾ ਕੰਮ ਕਰਨਾ ਪਵੇਗਾ।”
“ਸਾਨੂੰ ਵੱਡੀਆਂ ਤਕਨੀਕੀ ਕੰਪਨੀਆਂ ਤੋਂ ਹੋਰ ਉਮੀਦ ਰੱਖਣੀ ਚਾਹੀਦੀ ਹੈ, ਤਾਂ ਜੋ ਉਹ ਸਾਨੂੰ ਪਹਿਲਾਂ ਨਾਲੋਂ ਵਧੇਰੇ ਸੁਰੱਖਿਅਤ ਡਿਵਾਈਸ ਅਤੇ ਉਤਪਾਦ ਮੁਹੱਈਆ ਕਰਵਾ ਸਕਣ।”
ਉਨ੍ਹਾਂ ਕਿਹਾ, “ਆਮ ਖਪਤਕਾਰਾਂ ਨੂੰ ਆਪਣੇ ਡਿਵਾਈਸ ਅਪਡੇਟ ਰੱਖਣੇ ਚਾਹੀਦੇ ਹਨ। ਜਿੱਥੋਂ ਤੱਕ ਸੰਭਵ ਹੋਵੇ, ਟੂ-ਫੈਕਟਰ ਆਥੈਂਟੀਕੇਸ਼ਨ ਵੀ ਚਾਲੂ ਰੱਖਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਸ ਨੂੰ ਅਪਡੇਟ ਕਰਨ ਵਿੱਚ ਕੁਝ ਸਕਿੰਟ ਹੀ ਲੱਗਦੇ ਹਨ।”
ਅਪ੍ਰੈਲ 2024 ਤੋਂ ਬ੍ਰਿਟੇਨ ਦੇ ਕਾਨੂੰਨ ਮੁਤਾਬਕ, ਘਰੇਲੂ ਸਮਾਰਟ ਡਿਵਾਈਸ ਬਣਾਉਣ ਵਾਲੀਆਂ ਕੰਪਨੀਆਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਘੱਟੋ-ਘੱਟ ਮਾਪਦੰਡਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਲਾਜ਼ਮੀ ਹੈ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਪਾਸਵਰਡ ਅਤੇ ਸੁਰੱਖਿਆ ਅਪਡੇਟ ਨਾਲ ਜੁੜੀਆਂ ਲੋੜਾਂ ਵੀ ਸ਼ਾਮਲ ਹਨ।
ਐੱਨਸੀਐੱਸਸੀ ਨੇ ਕਿਹਾ ਕਿ ਉਹ ਸੁਪਰਮਾਰਕੀਟਾਂ ਨਾਲ ਜੁੜੀਆਂ ਇਨ੍ਹਾਂ ਘਟਨਾਵਾਂ ਨੂੰ ਸਮਝਣ ਲਈ ਕੌਮਾਂਤਰੀ ਭਾਈਵਾਲਾਂ ਅਤੇ ਉਦਯੋਗ ਨਾਲ ਮਿਲ ਕੇ ਕੰਮ ਕਰ ਰਿਹਾ ਹੈ, ਪਰ ਉਸ ਨੂੰ ਬ੍ਰਿਟੇਨ ‘ਤੇ ਇਨ੍ਹਾਂ ਦੇ ਕਿਸੇ ਵੀ ਪ੍ਰਭਾਵ ਦੀ ਜਾਣਕਾਰੀ ਨਹੀਂ ਹੈ।
ਫਿਰ ਵੀ, ਬ੍ਰਿਟੇਨ ਦੀ ਸਾਈਬਰ ਰੱਖਿਆ ਨਾਲ ਜੁੜੇ ਖੋਜਕਰਤਾਵਾਂ ਨੇ ਯੂਕੇ ਦੇ ਰਿਟੇਲ ਕਾਰੋਬਾਰੀਆਂ ਨਾਲ ਜੁੜੇ 800 ਤੋਂ ਵੱਧ ਅਜਿਹੇ ਰੈਫ੍ਰਿਜਰੇਸ਼ਨ ਅਤੇ ਬਿਲਡਿੰਗ-ਕੰਟਰੋਲ ਇੰਟਰਫੇਸ ਜਾਂ ਸਮਾਰਟ ਆਟੋਮੇਸ਼ਨ ਸਿਸਟਮਾਂ ਦੀ ਪਛਾਣ ਕੀਤੀ ਹੈ, ਜਿਨ੍ਹਾਂ ਨੂੰ ਬਾਹਰੀ ਇੰਟਰਨੈੱਟ ਰਾਹੀਂ ਕੰਟਰੋਲ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਇਸ ਦਾ ਇਹ ਮਤਲਬ ਨਹੀਂ ਹੈ ਕਿ ਇਨ੍ਹਾਂ ਨੂੰ ਹੈਕ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਪਰ ਇਹ ਉਨ੍ਹਾਂ ਹੈਕਰਾਂ ਦੇ ਨਿਸ਼ਾਨੇ ‘ਤੇ ਆ ਸਕਦੇ ਹਨ, ਜੋ ਕਮਜ਼ੋਰ ਪਾਸਵਰਡ ਜਾਂ ਸਾਫਟਵੇਅਰ ਦੀਆਂ ਖ਼ਾਮੀਆਂ ਦਾ ਫਾਇਦਾ ਉਠਾਉਂਦੇ ਹਨ।
ਕਾਰਾਂ, ਬਿਜਲੀ ਘਰਾਂ ਅਤੇ ਪਾਣੀ ਦੀ ਸਪਲਾਈ ‘ਤੇ ਵੀ ਸਵਾਲ
ਹਾਲਾਂਕਿ, ਸੁਪਰਮਾਰਕੀਟਾਂ ‘ਤੇ ਪਹਿਲਾਂ ਹੋਏ ਹਮਲਿਆਂ ਤੋਂ ਬਾਅਦ ਹੀ ਸਰਕਾਰ ਨੇ ਵੱਡੇ ਫੂਡ ਰਿਟੇਲ ਕਾਰੋਬਾਰੀਆਂ ਨੂੰ ਆਪਣੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਕਿਹਾ ਸੀ।
ਬ੍ਰਿਟਿਸ਼ ਰਿਟੇਲ ਕੰਸੋਰਟੀਅਮ ਦੀ ਮੁੱਖ ਕਾਰਜਕਾਰੀ ਹੈਲਨ ਡਿਕਿਨਸਨ ਨੇ ਬੀਬੀਸੀ ਨਿਊਜ਼ ਨੂੰ ਦੱਸਿਆ, “ਅਜਿਹੀਆਂ ਸਾਈਬਰ ਘਟਨਾਵਾਂ ਰਿਟੇਲ ਕਾਰੋਬਾਰੀਆਂ ਲਈ ਵੱਡੀ ਚਿੰਤਾ ਦਾ ਵਿਸ਼ਾ ਹਨ।”
ਉਨ੍ਹਾਂ ਮੁਤਾਬਕ, ਕਾਰੋਬਾਰੀ ਐੱਨਸੀਐੱਸਸੀ ਨਾਲ ਮਿਲ ਕੇ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਅਤੇ ਆਪਣੀ ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਕੰਮ ਕਰ ਰਹੇ ਹਨ।
ਹਾਲਾਂਕਿ, ਅਜਿਹਾ ਪਹਿਲੀ ਵਾਰ ਨਹੀਂ ਹੋਇਆ ਹੈ। ਹੈਕਿੰਗ ਕਾਰਨ ਪਹਿਲਾਂ ਵੀ ਖੁਰਾਕ ਦੀ ਸਪਲਾਈ ਪ੍ਰਭਾਵਿਤ ਹੋ ਚੁੱਕੀ ਹੈ ਅਤੇ ਇਸ ਨੂੰ ਲੈ ਕੇ ਚਿੰਤਾ ਪ੍ਰਗਟਾਈ ਗਈ ਹੈ।
ਮਈ 2025 ਵਿੱਚ ਬ੍ਰਿਟੇਨ ਦੇ ਸੁਪਰਮਾਰਕੀਟ ‘ਐੱਮ ਐਂਡ ਐੱਸ’ ਅਤੇ ਰਿਟੇਲ ਕੰਪਨੀ ‘ਕੋ-ਆਪ’ ਨੂੰ ਹੈਕਰਾਂ ਨੇ ਨਿਸ਼ਾਨਾ ਬਣਾਇਆ ਸੀ। ਉਸ ਸਮੇਂ ਰਿਟੇਲ ਕੰਪਨੀਆਂ ਨੂੰ ਤਾਜ਼ਾ ਸਾਮਾਨ ਪਹੁੰਚਾਉਣ ਵਿੱਚ ਮੁਸ਼ਕਲ ਆਈ ਸੀ। ਸਾਈਬਰ ਹਮਲੇ ਤੋਂ ਬਾਅਦ ਪੂਰਾ ਦਿਨ ਗਾਹਕਾਂ ਨੇ ਸਟੋਰਾਂ ਵਿੱਚ ਸਾਮਾਨ ਉਪਲਬਧ ਨਾ ਹੋਣ ਦੀਆਂ ਸ਼ਿਕਾਇਤਾਂ ਕੀਤੀਆਂ ਸਨ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਸੈਂਟੀਨਲਵਨ ਦੇ ਖੋਜਕਾਰ ਟੌਮ ਹੇਗਲ ਨੇ ਬੀਬੀਸੀ ਨਿਊਜ਼ ਨੂੰ ਦੱਸਿਆ ਕਿ ਖੁਰਾਕੀ ਵਸਤਾਂ ਦੇ ਰਿਟੇਲ ਕਾਰੋਬਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਮਾਮਲੇ ਵਿੱਚ ਵਧੇਰੇ ਚੌਕਸ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ।
ਉਨ੍ਹਾਂ ਕਿਹਾ, “ਰਿਟੇਲ ਕਾਰੋਬਾਰੀਆਂ ਨੂੰ ਇਸ ਸਵਾਲ ਦਾ ਜਵਾਬ ਦੇਣਾ ਪਵੇਗਾ ਕਿ ਇਨ੍ਹਾਂ ਉਪਕਰਨਾਂ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਕੌਣ ਜ਼ਿੰਮੇਵਾਰ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਇਹ ਕਿ ਇਨ੍ਹਾਂ ਦੀ ਮੁਰੰਮਤ ਕੌਣ ਕਰਦਾ ਹੈ।”
“ਇੰਟਰਨੈੱਟ ਕਨੈਕਟੀਵਿਟੀ ਰੋਜ਼ਾਨਾ ਵਰਤੋਂ ਵਿੱਚ ਆਉਣ ਵਾਲੀ ਤਕਨੀਕ ਨੂੰ ਹੋਰ ਆਸਾਨ ਬਣਾ ਸਕਦੀ ਹੈ, ਪਰ ਇਸ ਦੇ ਨਾਲ ਸੁਰੱਖਿਆ ਵੀ ਜ਼ਰੂਰੀ ਹੈ। ਹੈਕਰਾਂ ਦੇ ਹਮਲੇ ਨਾਲ ਸਿਰਫ਼ ਕੰਪਿਊਟਰ ਹੀ ਪ੍ਰਭਾਵਿਤ ਨਹੀਂ ਹੁੰਦੇ। ਇੱਕ ਸੈਟਿੰਗ ਬਦਲਣ ਨਾਲ ਫ੍ਰੀਜ਼ਰ ਵਿੱਚ ਰੱਖਿਆ ਸਾਮਾਨ ਵੀ ਖ਼ਰਾਬ ਹੋ ਸਕਦਾ ਹੈ।”
ਸਿਰਫ਼ ਘਰਾਂ ਵਿੱਚ ਹੀ ਨਹੀਂ, ਸਗੋਂ ਬਾਹਰ ਵੀ ਇੰਟਰਨੈੱਟ ਜਾਂ ਵਾਈ-ਫਾਈ ਤਕਨੀਕ ਦੀ ਵਰਤੋਂ ਹੁੰਦੀ ਹੈ। ਇਸ ਤਕਨੀਕ ਰਾਹੀਂ ਉਦਯੋਗਿਕ ਮਸ਼ੀਨਾਂ ਅਤੇ ਗੱਡੀਆਂ ਨੂੰ ਦੂਰੋਂ ਕੰਟ੍ਰੋਲ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।

Getty Images
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਕੇਨ ਮੁਨਰੋ ਨੇ 2015 ਦੇ ਇੱਕ ਪ੍ਰਦਰਸ਼ਨ ਦਾ ਜ਼ਿਕਰ ਕੀਤਾ। ਉਸ ਵਿੱਚ ਖੋਜਕਾਰਾਂ ਨੇ ਇੱਕ ਜੀਪ ਦੇ ਇੰਟਰਨੈੱਟ ਨਾਲ ਜੁੜੇ ਮਨੋਰੰਜਨ ਸਿਸਟਮ ਰਾਹੀਂ ਉਸ ਨੂੰ ਦੂਰੋਂ ਹੈਕ ਕਰ ਲਿਆ ਸੀ। ਇਸ ਤੋਂ ਬਾਅਦ ਗੱਡੀ ਦੀ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸੁਧਾਰ ਕੀਤਾ ਗਿਆ ਸੀ।
ਮੁਨਰੋ ਨੇ ਕਿਹਾ, “ਖ਼ੁਸ਼ਕਿਸਮਤੀ ਨਾਲ ਆਟੋ ਉਦਯੋਗ ਇਸ ਵੱਲ ਧਿਆਨ ਦੇ ਰਿਹਾ ਹੈ ਅਤੇ ਉਸ ਨੇ ਇਸ ਸਮੱਸਿਆ ਨੂੰ ਠੀਕ ਕਰ ਦਿੱਤਾ ਹੈ।”
ਮੋਬਾਈਲ ਕਨੈਕਸ਼ਨ ਦੀ ਵਰਤੋਂ ਬਿਜਲੀ ਘਰਾਂ ਅਤੇ ਪਾਣੀ ਦੇ ਪਲਾਂਟਾਂ ਦੀ ਨਿਗਰਾਨੀ ਲਈ ਵੀ ਵੱਡੇ ਪੱਧਰ ‘ਤੇ ਕੀਤੀ ਜਾਂਦੀ ਹੈ। ਇਸ ਨਾਲ ਇੰਜੀਨੀਅਰ ਸਿਸਟਮ ਨੂੰ ਦੂਰੋਂ ਕੰਟ੍ਰੋਲ ਕਰ ਸਕਦੇ ਹਨ।
ਮੁਨਰੋ ਨੇ ਕਿਹਾ ਕਿ ਬ੍ਰਿਟੇਨ ਦੀਆਂ ਯੂਟਿਲਿਟੀ ਕੰਪਨੀਆਂ ਆਮ ਤੌਰ ‘ਤੇ ਇਨ੍ਹਾਂ ਕਨੈਕਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਵਿੱਚ ਚੰਗੀਆਂ ਹਨ, ਪਰ ਦੁਨੀਆ ਭਰ ਵਿੱਚ ਸੁਰੱਖਿਆ ਦੇ ਮਾਪਦੰਡ ਵੱਖ-ਵੱਖ ਹਨ।
ਉਨ੍ਹਾਂ ਦੀ ਸਭ ਤੋਂ ਵੱਡੀ ਚਿੰਤਾ ਛੋਟੀਆਂ ਅਤੇ ਘੱਟ ਫੰਡ ਵਾਲੀਆਂ ਯੂਟਿਲਿਟੀ ਕੰਪਨੀਆਂ ਨੂੰ ਲੈ ਕੇ ਸੀ। ਉਹ ਸ਼ਾਇਦ ਅਜੇ ਵੀ ਪੁਰਾਣੇ ਸਿਸਟਮਾਂ ਅਤੇ ਤਕਨੀਕ ‘ਤੇ ਨਿਰਭਰ ਹਨ।
ਜ਼ੈੱਡਸਕੇਲਰ ਦੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਓਲੀਵੀਅਰ ਡੈਲੋਏ ਨੇ ਕਿਹਾ, “ਸਹੀ ਸੁਰੱਖਿਆ ਤੋਂ ਬਿਨਾਂ ਇੰਟਰਨੈੱਟ ਨਾਲ ਜੁੜੀ ਕੋਈ ਵੀ ਫੈਕਟਰੀ ਜਾਂ ਉਪਕਰਨ ਅਜਿਹੇ ਖ਼ਤਰਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰ ਸਕਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਕਾਰਾਂ ਬਣਾਉਣ ਵਾਲੀਆਂ ਕੰਪਨੀਆਂ ਤੋਂ ਲੈ ਕੇ ਬਿਜਲੀ ਘਰ ਅਤੇ ਆਵਾਜਾਈ ਪ੍ਰਬੰਧ ਤੱਕ ਸ਼ਾਮਲ ਹਨ।”
ਬੀਬੀਸੀ ਲਈ ਕਲੈਕਟਿਵ ਨਿਊਜ਼ਰੂਮ ਵੱਲੋਂ ਪ੍ਰਕਾਸ਼ਿਤ
source : BBC PUNJABI